
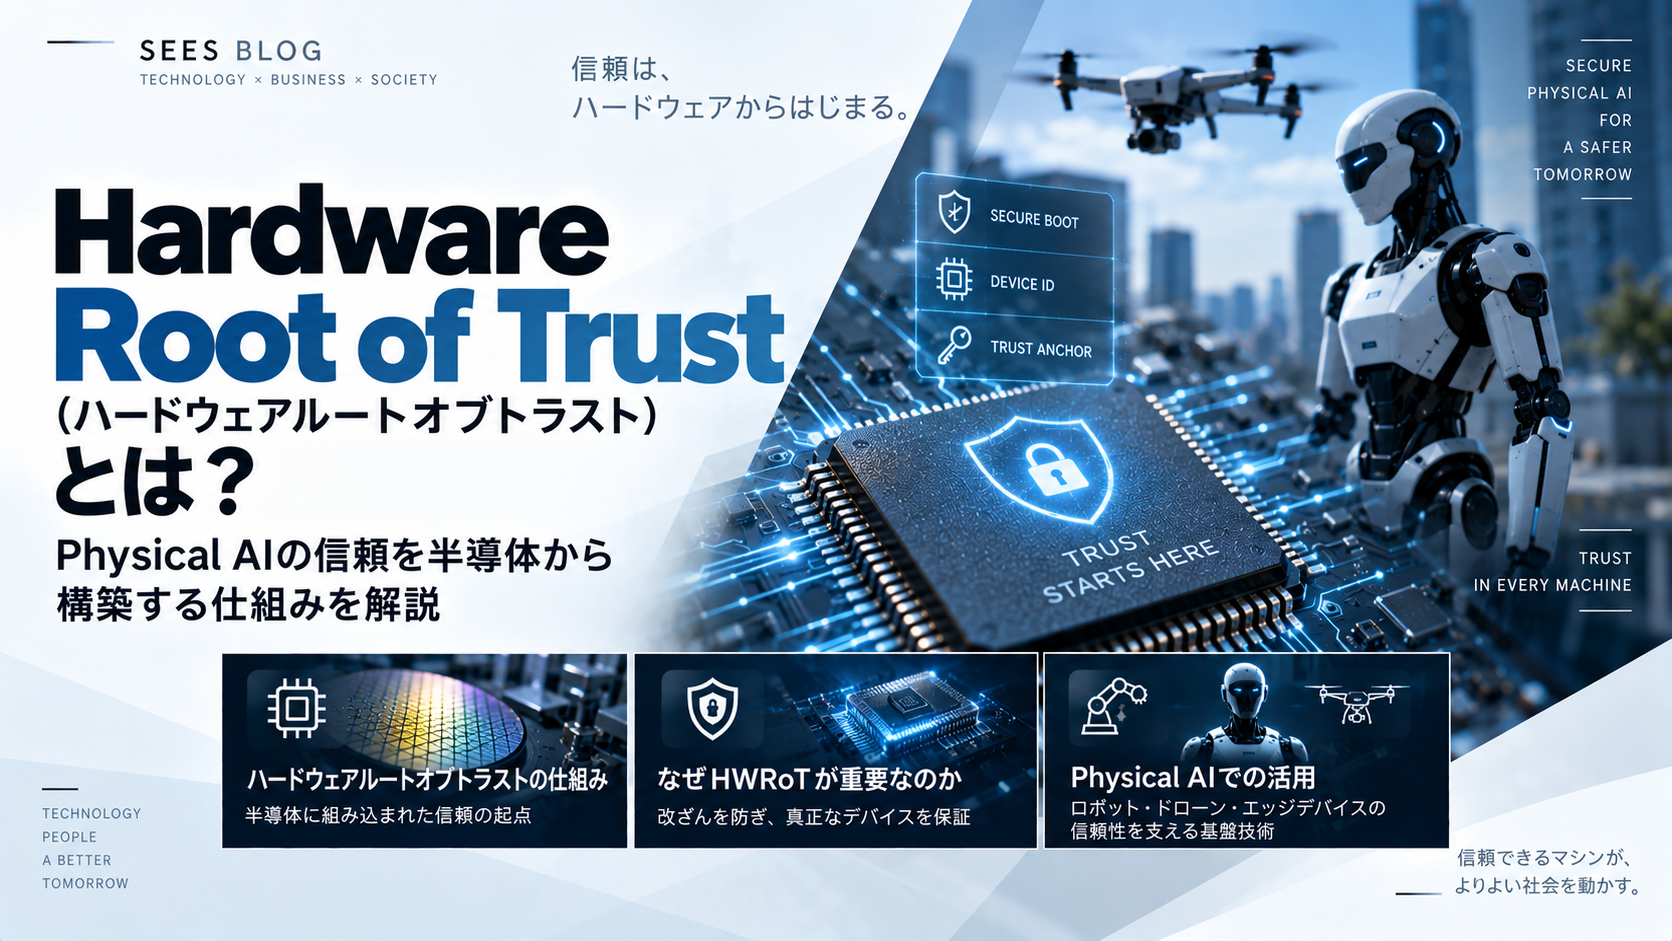
AI、ロボット、ドローン、自動運転、スマートファクトリーなど、 AIが現実世界を認識し、判断し、機械を動かす Physical AI(フィジカルAI)の活用が広がっています。
Physical AIでは、AIモデルの安全性だけではなく、 センサー、半導体、デバイス、通信、データなど、 AIへ情報が届くまでの仕組み全体を信頼できることが重要です。
では、その「信頼」はどこから始めればよいのでしょうか。
そこで重要になる考え方が、 Hardware Root of Trust(ハードウェアルートオブトラスト)です。
Hardware Root of Trust(HRoT)とは、 セキュリティや信頼を構築するための ハードウェアに根ざした信頼の起点です。
Physical AIでは、半導体やハードウェアを信頼の起点として、 デバイスの識別・認証、データの検証、通信、AI、制御へと Chain of Trust(信頼の連鎖)を構築することが重要になります。
- Hardware Root of Trustとは何か
- なぜハードウェアが「信頼の起点」になるのか
- Root of TrustとChain of Trustの違い
- Hardware Root of Trustで実現される代表的なセキュリティ機能
- TPM・Secure Element・PUFとの関係
- Machine IdentityとHardware Root of Trustの関係
- チップフィンガープリントとHardware Authenticity
- Physical AIでHardware Root of Trustが重要になる理由
- Device TrustからData Trustへ信頼をつなぐ考え方
- Hardware Root of Trustとは?
- なぜ「Root=信頼の起点」が必要なのか
- Root of TrustとChain of Trustの違い
- Hardware Root of Trustの代表的な役割
- Hardware Root of Trustを実現する技術
- PUFとHardware Root of Trustの関係
- Machine Identityとの関係
- なぜPhysical AIで重要なのか
- チップフィンガープリントとHardware Authenticity
- Hardware Root of TrustからData Trustへ
- Physical AI Trust Infrastructureへ
- Hardware Root of Trustが重要になる分野
- まとめ
- Hardware Root of Trustに関するよくある質問
Hardware Root of Trustとは?
Hardware Root of Trust(ハードウェアルートオブトラスト)とは、 セキュリティや信頼を構築するための ハードウェアに根ざした信頼の起点です。
Root of Trustは直訳すると 「信頼の根」や「信頼の起点」という意味になります。
コンピューターやデバイスでは、 ソフトウェア、ファームウェア、OS、アプリケーションなど、 複数のレイヤーが積み重なっています。
上位レイヤーを検証するときには、 その検証を支えるさらに下位の仕組みが必要になります。
そこで最終的な信頼の起点を ハードウェアやハードウェアに密接に結び付いた仕組みに置くのが、 Hardware Root of Trustの基本的な考え方です。
「何を信頼の出発点として、その上にセキュリティを構築するのか」 という問題に対して、 ハードウェアを信頼の基盤として利用する考え方です。
なぜ「Root=信頼の起点」が必要なのか
セキュリティでは、 「この情報は正しい」と判断するために、 別の情報や仕組みを利用して検証することがあります。
しかし、その検証を行う仕組み自体が改ざんされていたらどうなるでしょうか。
さらにその仕組みを別の仕組みで検証すると、 今度は「その検証側を何によって信頼するのか」という問題が生まれます。
どこかに 「ここを信頼の出発点とする」 という基盤が必要になります。
Root of TrustとChain of Trustの違い
Hardware Root of Trustを理解するうえで重要なのが、 Root of Trustと Chain of Trustの違いです。
| 項目 | Root of Trust | Chain of Trust |
|---|---|---|
| 意味 | 信頼を構築するための起点 | 起点から次の要素へ信頼をつなぐ仕組み |
| 役割 | 最初の信頼基盤を提供する | 検証を積み重ねて信頼範囲を広げる |
| イメージ | 信頼の根 | 信頼の連鎖 |
| Physical AI | ハードウェアなどを信頼の起点にする | Device → Data → AI → Actionへ信頼をつなぐ |
Hardware Root of Trustの代表的な役割
Hardware Root of Trustは特定の一つの製品や技術を指す言葉ではありません。
システムの設計によって異なりますが、 ハードウェアに根ざした信頼基盤は、 さまざまなセキュリティ機能を支えるために利用されます。
デバイス固有の情報や暗号鍵などを利用して、 デバイスの識別・認証を支えます。
暗号鍵などの重要情報を ハードウェアによって保護します。
起動時にファームウェアやソフトウェアを検証し、 想定したコードを実行する仕組みを支えます。
起動するコンポーネントを測定し、 後から状態を検証するための情報として利用します。
デバイスやプラットフォームの状態について、 外部から検証する仕組みを支えます。
実装によっては、 ハードウェア固有の情報を利用して デバイスの真正性確認につなげます。
重要なのは、 Hardware Root of Trustそのものが、これらすべてを必ず実装するわけではない という点です。
Root of Trustを起点として、 必要なセキュリティ機能をシステムとして構築します。
Hardware Root of Trustを実現する技術
Hardware Root of Trustを実現・構成する方法は一つではありません。 用途やシステムによって、さまざまな技術が利用されます。
Trusted Platform Module。 暗号鍵の保護、プラットフォーム状態の測定、 Attestationなどに利用されるセキュリティモジュールです。
暗号鍵や認証情報などを 保護するために利用されるセキュアなハードウェアです。
半導体の製造ばらつきなどから得られる 物理的特性を利用し、 デバイス固有情報や鍵生成などへ活用します。
SoC内部に実装されたセキュアブート、 鍵管理、暗号処理などの機能が Root of Trustを構成する場合もあります。
TPM、Secure Element、PUFなどは、 それぞれ異なる特性を持つ技術です。 システム要件に応じて、それらを利用・組み合わせながら ハードウェアに根ざした信頼基盤を構築します。
PUFとHardware Root of Trustの関係
PUF(Physical Unclonable Function)は、 半導体の製造過程などで生じる 微細な物理的ばらつきを利用する技術です。
同じ設計の半導体であっても、 製造されたチップには微細な個体差が存在します。
この個体差から得られる特性を利用することで、 デバイス固有情報や暗号鍵の生成などに活用できます。
そのためPUFは、 ハードウェアに根ざした信頼を構築するための技術の一つ として活用できます。
Machine IdentityとHardware Root of Trustの関係
Physical AIでは、 人間だけではなくロボット、センサー、エッジデバイスなどの Machine Identityも重要になります。
Machine Identityによって、 「どの機械なのか」を識別し、 認証やアクセス制御へつなげます。
ここでHardware Root of Trustを利用すると、 Machine Identityを ハードウェアに根ざした信頼基盤 と結び付けることができます。
Machine Identityが 「この機械は何者なのか」を扱うのに対して、 Hardware Root of Trustは、 その識別・認証を支える信頼をどこに根付かせるか という基盤側の問題に関係します。
なぜPhysical AIでHardware Root of Trustが重要なのか
Physical AIでは、 AIの判断がデジタル空間だけで完結しません。
AIの判断によって、 ロボットが動く、ドローンが飛行する、 車両が制御される、製造装置が停止するといった 現実世界の物理動作が発生します。
このとき、AIモデルだけが正常であれば十分とは限りません。
- 正規のデバイスなのか
- 想定したハードウェアなのか
- ファームウェアやソフトウェアの状態を検証できるか
- どのデバイスに紐づくデータなのか
- データの真正性・完全性・連続性を検証できるか
- 検証された情報をAIの判断へつなげられるか
こうしたTrust Chainを下位レイヤーから構築するために、 Hardware Root of Trustという考え方が重要になります。
チップフィンガープリントとHardware Authenticity
株式会社シーズでは、 半導体の物理的な個体差を利用する チップフィンガープリント技術を開発しています。
チップフィンガープリントでは、 半導体固有の物理的特性を利用してデバイスを識別し、 ハードウェアの真正性(Hardware Authenticity) を確認します。
Hardware Root of TrustからData Trustへ
ハードウェアの真正性を確認できても、 それだけでPhysical AI全体の信頼が成立するわけではありません。
次に必要になるのが、 そのデバイスから生成・伝送されるデータを検証すること です。
シーズでは、 ハードウェア側の真正性をチップフィンガープリントで確認し、 データ・ソフトウェア側ではハッシュチェーンを利用して 真正性・完全性・連続性を検証します。
チップフィンガープリントによって、 ハードウェアの真正性を確認します。
ハッシュチェーン+Seedによって、 データ・ソフトウェア側の真正性を検証します。
ハッシュチェーンによって、 データが生成後に変更されていないかを検証します。
連続して生成されるデータのつながりが 維持されているかを検証します。
Hardware Root of TrustからPhysical AI Trust Infrastructureへ
Physical AIでは、 信頼を一つの技術だけで構築することはできません。
ハードウェアを起点として、 デバイス、データ、通信、AI、制御へ 信頼をつないでいく必要があります。
株式会社シーズでは、 このようにPhysical AIを構成する各レイヤーの信頼をつなぐ基盤を、 Physical AI Trust Infrastructure として捉えています。
AIだけを起点にするのではなく、 半導体・ハードウェアまでさかのぼって信頼の起点を構築し、 Device → Data → Transmission → AI → Actionへつなげる という考え方が重要です。
Hardware Root of Trustが重要になる分野
Hardware Root of Trustは、 多数のデバイスが接続され、 ソフトウェアやAIだけでなくハードウェアレベルの信頼が求められる分野で 重要になります。
ロボット本体や搭載デバイスの識別・認証、 ハードウェア真正性の確認を支えます。
機体、センサー、制御デバイスなどの Device Trustを構築する基盤となります。
車両内の多数のECUやセンサーなどについて、 ハードウェアに根ざした信頼を構築します。
産業ロボット、PLC、センサー、 エッジデバイスなどの信頼基盤として活用できます。
チップやデバイスレベルでの識別・認証、 真正性確認などにつながります。
大量に配置されるデバイスについて、 ハードウェアを起点とした信頼を構築します。
まとめ|Physical AIの信頼を半導体から構築する
Hardware Root of Trustとは、 セキュリティや信頼を構築するための ハードウェアに根ざした信頼の起点です。
Root of Trustを起点として、 ファームウェア、OS、アプリケーションなどへ Chain of Trustを構築することで、 システム全体の信頼につなげます。
Physical AIでは、この考え方をさらに デバイス、データ、通信、AI、制御まで広げて考えることが重要です。
- 半導体・ハードウェアを信頼の起点にする
- Machine Identityによってデバイスを識別・認証する
- ハードウェアの真正性を確認する
- データの真正性・完全性・連続性を検証する
- 伝送中のデータを保護・検証する
- 検証された情報をAIの判断へつなげる
- AIの判断を現実世界の制御・動作へつなげる
シーズでは、 チップフィンガープリントによって ハードウェアの真正性を確認し、 ハッシュチェーンによって Seedを利用したデータ・ソフトウェア側の真正性と、 データの完全性・連続性を検証します。
Hardware Root of Trustに関するよくある質問
Hardware Root of Trustとは何ですか?
セキュリティや信頼を構築するための、 ハードウェアに根ざした信頼の起点です。 この信頼を起点として、 ファームウェアやソフトウェアなどへ Chain of Trustを構築します。
Root of TrustとChain of Trustの違いは何ですか?
Root of Trustは信頼の起点です。 Chain of Trustは、その起点から別のコンポーネントへ 検証を積み重ねながら信頼をつないでいく仕組みです。
TPMとHardware Root of Trustは同じですか?
必ずしも同じではありません。 TPMは暗号鍵の保護や測定、 Attestationなどに利用されるセキュリティモジュールで、 Hardware Root of Trustを構成・支援する技術として利用できます。
PUFはHardware Root of Trustですか?
PUFは半導体固有の物理的特性を利用する技術で、 ハードウェアに根ざした識別情報や鍵生成などに活用できます。 PUF単体をHardware Root of Trust全体と考えるのではなく、 認証や鍵管理などと組み合わせて 信頼基盤を構築するための技術の一つとして考えると分かりやすいでしょう。
Machine Identityとはどのような関係がありますか?
Machine Identityは機械やデバイスを識別し、 認証やアクセス制御などにつなげるためのアイデンティティです。 Hardware Root of Trustを利用することで、 そのMachine Identityをハードウェアに根ざした信頼基盤と 結び付けることができます。
なぜPhysical AIでHardware Root of Trustが重要なのですか?
Physical AIでは、 デバイスが生成したデータをAIが利用し、 その判断が現実世界の機械動作につながるためです。 ハードウェアからDevice、Data、AI、Actionまで Trust Chainを構築するための起点として重要になります。
チップフィンガープリントとはどのような関係がありますか?
シーズのチップフィンガープリントは、 半導体固有の物理的特性を利用して デバイスを識別し、 ハードウェアの真正性を確認する技術です。 Physical AIにおけるDevice Trustを ハードウェア側から支える技術として位置付けています。
Hardware Root of TrustだけでPhysical AIは安全になりますか?
Hardware Root of Trustは重要な信頼の起点ですが、 それだけですべてのセキュリティを実現するものではありません。 デバイス認証、データの真正性・完全性・連続性、 通信、AI、制御などを含め、 システム全体でセキュリティを構築する必要があります。