




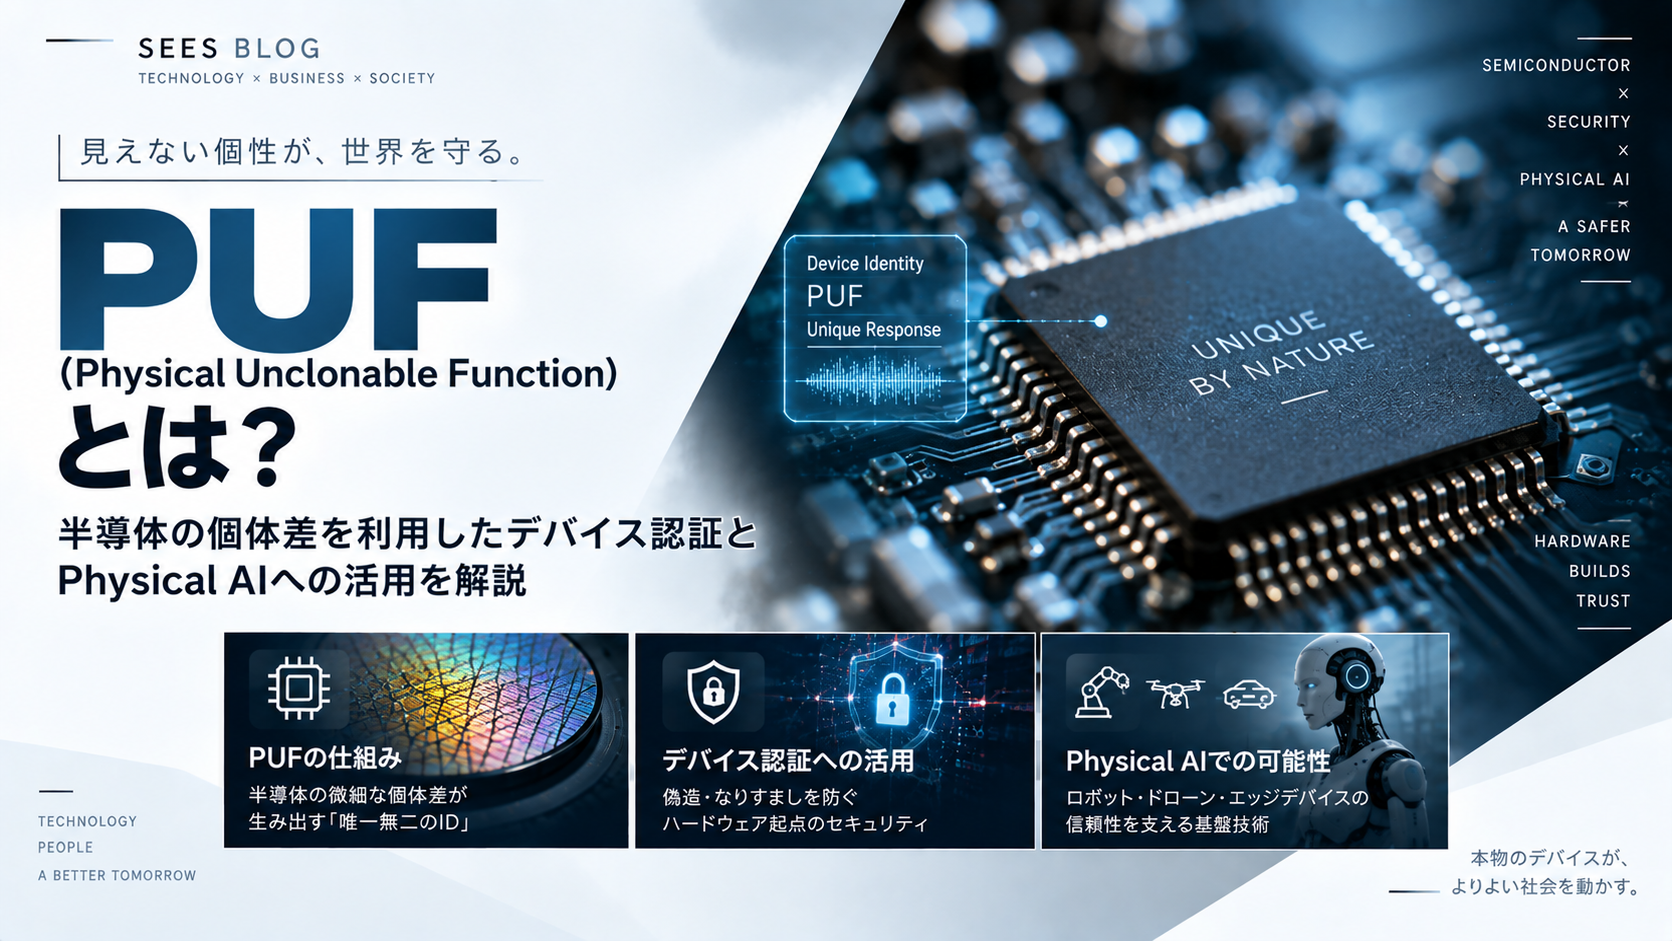
IoT、ロボット、ドローン、自動車、スマートファクトリーなど、 ネットワークへ接続されるデバイスは増え続けています。 Physical AI(フィジカルAI)が普及する世界では、 「通信しているデバイスは、本当に正規のデバイスなのか」を確認する Device Trust(デバイスの信頼性)が重要になります。
PUF(Physical Unclonable Function:物理複製困難関数)とは、 半導体などの製造時に生じる微細な物理的ばらつきを利用し、 デバイス固有の応答や情報を生成する技術です。 「半導体の指紋」のようにデバイスごとの固有性を利用できるため、 デバイス認証、暗号鍵の生成・導出、Machine Identityなどへの応用が期待されています。
- PUF(Physical Unclonable Function)の基本的な仕組み
- なぜ同じ半導体でも個体差が生まれるのか
- PUFと通常のデバイスIDの違い
- PUFとTPM・Secure Elementの違い
- Physical AIでDevice Trustが重要になる理由
- PUFとハッシュチェーンを組み合わせる考え方
- 一般的なPUFとSEESのチップフィンガープリントの違い
- SEESが目指すPhysical AI Trust Infrastructure
- PUFとは?
- なぜ同じ半導体でも個体差が生まれるのか
- なぜ「Physical Unclonable」と呼ばれるのか
- PUFはどのように動作するのか
- PUFと通常のデバイスIDの違い
- PUFとTPM・Secure Elementの違い
- なぜPhysical AIでPUFが重要なのか
- Human IdentityからMachine Identityへ
- PUF × ハッシュチェーン
- 一般的なPUFとSEESのチップフィンガープリントの違い
- チップからAIの判断・動作までTrust Chainを構築する
- PUFの活用が期待される分野
- Machine Zero Trust
- まとめ
- PUFに関するよくある質問
PUF(Physical Unclonable Function)とは?
PUFとは、半導体などの製造時に生じる 微細な物理的ばらつきを利用して、 デバイス固有の応答や情報を生成する技術です。
同じ設計・同じ製造工程で作られた半導体であっても、 物理的な特性を完全に同一にすることは困難です。 PUFでは、こうした個体ごとの微細な違いを利用して、 デバイス固有の識別や、暗号技術に利用する秘密情報の 生成・導出などへ応用します。
なぜ同じ半導体でも個体差が生まれるのか
半導体は極めて精密な製造工程で作られています。 しかし、微細な製造プロセスでは、 配線、トランジスタ、電気的特性、遅延特性、 メモリセルなどに微細なばらつきが生じます。
重要なのは、 設計者が意図して個体差を作るのではなく、 製造工程に由来する物理的ばらつきが存在する という点です。
PUFでは、この個体差をデバイス固有の特徴として利用します。
PUFはなぜ「Physical Unclonable」と呼ばれるのか
Physical Unclonable Functionを直訳すると、 「物理的に複製困難な関数」となります。
通常のデバイスIDでは、例えば 「Device ID = 123456」のような値をメモリへ保存できます。 しかし、その値がコピーされれば、 別の機器へ同じIDを設定できる可能性があります。
一方、PUFでは デバイスそのものの物理的特性 を利用します。
そのため、単純にデジタル値をコピーする方式とは異なる アプローチでデバイス固有性を実現できます。
「Unclonable」という名称は、 あらゆる条件で絶対に複製できないことを意味するものではありません。 実際の安全性は、PUFの方式、実装、評価方法、 認証プロトコルなどを含むシステム全体によって決まります。
PUFはどのように動作するのか
PUFにはさまざまな方式がありますが、 基本的な考え方の一つとして Challenge-Response(チャレンジ・レスポンス) があります。
外部から特定のChallengeを入力すると、 半導体固有の物理特性によってResponseが生成されます。
異なるチップへ同じChallengeを与えた場合、 それぞれの物理特性が異なるため、 異なるResponseを得られるよう設計できます。 この性質をデバイス認証などへ応用します。
なお、すべてのPUFが同じChallenge-Response方式で 利用されるわけではありません。 PUFには複数の方式があり、暗号鍵の生成・導出など、 用途や実装によって利用方法は異なります。
PUFと通常のデバイスIDは何が違うのか
通常のデバイスIDとPUFの大きな違いは、 Identityの根拠をどこに置くかです。
| 比較項目 | 通常のデバイスID | PUF |
|---|---|---|
| Identityの基礎 | 保存されたデジタル値など | 物理的な個体差 |
| 個体固有性 | 設定された識別子に依存 | デバイス固有の物理特性を利用 |
| コピーへの考え方 | 保存値そのものの保護が重要 | 物理特性の複製困難性を利用 |
| 秘密情報 | メモリへ保存する場合がある | 構成によってPUFから生成・導出できる |
| ハードウェアとの結合 | 実装による | 物理的特性に基づくためハードウェアと密接に結び付く |
PUFとTPM・Secure Elementは同じなのか
PUFはTPMやSecure Elementと混同されることがありますが、 同じものではありません。
TPMやSecure Elementは、 暗号鍵の保護や暗号処理などを行うための セキュアなハードウェアです。
一方PUFは、 物理的な個体差を利用して、 デバイス固有の情報の生成や識別などへ活用できる技術 です。
両者は必ずしも競合するものではなく、 システム設計によっては組み合わせて利用することも可能です。
なぜPhysical AIでPUFが重要なのか
Physical AIでは、センサー、カメラ、ロボット、 エッジデバイスなど、多数の機器がAIへデータを送ります。
例えばSensor Aになりすました偽デバイスが、 「温度は正常」という偽データをAIへ送信した場合、 AIがその情報を正規データとして利用する可能性があります。
AIへ入力されるデータの信頼性を考える際には、 データそのものだけでなく、 「そのデータを生成したデバイスは正規のものか」 を検証することも重要です。
つまりPhysical AIでは、 Data Trustを支える要素の一つとしてDevice Trust が重要になります。
人間のIdentityからMachine Identityへ
従来のITセキュリティでは、 ユーザーID、パスワード、ICカード、生体認証などを利用して、 「この人は誰なのか」を確認してきました。
Physical AIでは、それに加えて 「この機械・デバイスは何なのか」 を確認するMachine Identityの考え方が重要になります。
PUF × ハッシュチェーン|Device TrustとData Integrityをつなぐ
Device TrustだけでPhysical AIのすべてを守ることはできません。 正規デバイスから生成されたデータであっても、 保存時や通信途中で改ざんされれば問題だからです。
そこで重要になるのが、 Device Authenticity(デバイスの真正性)と Data Integrity(データ完全性)を 組み合わせて考えることです。
PUF系技術をデバイスの識別・認証へ利用し、 データを生成するデバイスのIdentityを確認する仕組み を構築する。 さらにハッシュチェーンなどを利用して、 データが生成後に改ざんされていないか を検証する。
このようにDevice TrustとData Integrityを組み合わせ、 データの生成元からAIまで検証可能なTrust Chainを構築することが、 Physical AIのセキュリティでは重要になります。
一般的なPUFとSEESの「チップフィンガープリント」は何が違うのか
一般的なPUFは、 半導体などの製造時に生じる物理的なばらつきを利用して、 デバイス固有の応答や情報を得る ハードウェアセキュリティ技術です。
PUFには複数の方式があり、 デバイス識別・認証、固有情報の生成、 暗号鍵の生成・導出など、 方式や実装に応じてさまざまな用途があります。
一方、株式会社シーズでは、 半導体の物理的な個体差を利用してデバイスを識別する 「チップフィンガープリント」 を研究開発しています。
一般的なPUFは、 チップ固有の物理特性をセキュリティへ利用する技術 です。 SEESでは、半導体の物理的な個体差を利用した個体識別を Device Trustの起点として捉え、 ハッシュチェーンやスクランブルメモリなどの技術と組み合わせながら、 データ、伝送、AI、現実世界の動作まで信頼をつなげる Physical AI Trust Infrastructureの構築を目指しています。
一般的なPUFとSEESのアプローチを比較
| 比較項目 | 一般的なPUF | SEESのアプローチ |
|---|---|---|
| 技術の起点 | 半導体などの物理的なばらつき | 半導体の物理的な個体差を利用するチップフィンガープリント |
| 主な用途・目的 | デバイス識別・認証、暗号鍵の生成・導出など | チップ・デバイスの個体識別をDevice Trustの起点として活用 |
| デバイス識別 | 方式・用途に応じて利用 | Physical AIにおけるMachine Identityへ展開 |
| データ改ざん検証 | PUF単体の主要機能ではない | ハッシュチェーンとの組み合わせ |
| データ保護 | PUF単体の主要機能ではない | スクランブルメモリとの組み合わせ |
| Physical AIでの位置付け | Device Trustを構成し得る技術 | Physical AI Trust Infrastructureの起点として活用 |
| 信頼をつなぐ範囲 | PUF自体は主にハードウェア固有性を提供 | Chip → Device → Data → AI → ActionまでのTrust Chainを目指す |
なぜチップの識別だけではPhysical AIを守れないのか
Physical AIでは、 正規のチップやデバイスであることを確認できても、 それだけでAIまで届くデータの信頼性すべてを 保証できるわけではありません。
正規デバイスから生成されたデータであっても、 保存時や伝送途中で改ざん・置換されれば、 AIが意図しないデータを利用する可能性があります。
そのためSEESでは、 チップフィンガープリントによるDevice Trustを起点として、 ハッシュチェーンによるデータの完全性・連続性の検証や、 スクランブルメモリによるデータ保護などを組み合わせ、 Physical AIのTrust Infrastructureへ展開することを目指しています。
チップからAIの判断・動作までTrust Chainを構築する
Physical AIの信頼性を考える際には、 AIだけを保護するのではなく、 データを生み出すチップから、デバイス、データ、AIの判断、 そして最終的な動作まで、 一連の信頼をつなげて考える必要があります。
この考え方では、まずチップレベルで個体を識別し、 そのチップを搭載するデバイスの識別・認証につなげます。 さらに、デバイスから生成されたデータの完全性や連続性を検証し、 伝送途中の改ざんを検知できる仕組みを組み合わせることで、 AIが検証可能なデータに基づいて判断できる環境を構築します。
Physical AIでは、その判断がロボット、ドローン、 製造装置などの現実世界の動作につながります。 そのためSEESでは、 Chip → Device → Data → AI → Action までを一つのTrust Chainとして捉えています。
PUFの活用が期待される分野
PUFのようにハードウェア固有の物理特性を利用する技術は、 多数のデバイスを識別・管理する必要がある さまざまな分野での活用が考えられます。
ロボット本体や搭載デバイスの識別・認証などへの活用。
機体や搭載デバイスを個体単位で識別する仕組みへの活用。
ECUや各種車載デバイスのMachine Identityへの活用。
センサー、制御装置、エッジ機器などの識別・認証。
チップレベルの個体識別やデバイス固有情報の生成。
大量のIoTデバイスを個体単位で管理するMachine Identity。
製造から運用までのハードウェア識別・真正性確認への活用。
AIへデータを送るデバイスのDevice Trust構築への活用。
Physical AI時代には「Machine Zero Trust」が重要になる
Zero Trustでは、 特定のネットワークや接続元だからという理由だけで 暗黙に信頼するのではなく、 必要な検証を行うという考え方が重要です。
Physical AIでは、この考え方を人やネットワークだけでなく、 機械やデバイスにも拡張して考える必要があります。
ネットワークへ接続されているから正規機器とは限りません。 正しいIPアドレスだから正規機器とも限りません。 正しいDevice IDを送っているから本物とも限りません。
Physical AIでは、 機械そのもののIdentityをどのように確立し、 データやAIの信頼へつなげるか が重要なセキュリティ課題になります。
まとめ|Physical AIでは「このデバイスは本物か」が重要になる
PUFは、半導体などの製造時に生じる 物理的な個体差をセキュリティへ利用する技術です。
Physical AIでは、 センサー、ロボット、ドローン、 エッジデバイス、制御装置など、 多数の機械がAIと通信します。
そのため「誰がアクセスしているか」だけでなく、 「どの機械がデータを生成・送信しているのか」 を確認することが重要になります。
株式会社シーズでは、 半導体の物理的な個体差を利用した チップフィンガープリントをDevice Trustの起点として、 ハッシュチェーンやスクランブルメモリなどを組み合わせ、 Physical AI時代のTrust Infrastructure構築を目指しています。
PUFに関するよくある質問
PUFとは何ですか?
PUF(Physical Unclonable Function)は、 半導体などの製造時に生じる微細な物理的ばらつきを利用し、 デバイス固有の応答や情報を生成する技術です。
PUFは「半導体の指紋」なのですか?
「半導体の指紋」はPUFを直感的に説明するための比喩です。 実際にはPUFの方式によって、 利用する物理特性や実装方法は異なります。
PUFは絶対に複製できないのですか?
「Unclonable」という名称は、 あらゆる条件で絶対に複製できないことを意味するものではありません。 PUFの安全性は方式、実装、評価方法、 認証プロトコルなどを含むシステム全体によって決まります。
PUFと通常のデバイスIDは何が違いますか?
通常のデバイスIDでは、 メモリなどに保存されたデジタル値を利用する場合があります。 PUFはデバイス固有の物理的特性を利用する点が大きな違いです。
PUFとTPM・Secure Elementは同じですか?
同じではありません。 TPMやSecure Elementは、 暗号鍵の保護や暗号処理などを提供するセキュアなハードウェアです。 PUFは物理的な個体差をセキュリティへ利用する技術であり、 システムによっては両者を組み合わせることもできます。
一般的なPUFとSEESのチップフィンガープリントは何が違いますか?
一般的なPUFは、 半導体などの物理的な個体差を利用して、 デバイス識別・認証、暗号鍵の生成・導出などへ 応用されるハードウェアセキュリティ技術です。 SEESでは、半導体の物理的な個体差を利用した チップフィンガープリントをDevice Trustの起点として捉え、 ハッシュチェーンやスクランブルメモリなどと組み合わせながら、 チップからデータ、AI、現実世界の動作まで信頼をつなぐ Physical AI Trust Infrastructureの構築を目指しています。
なぜPhysical AIでPUFが重要なのですか?
Physical AIでは、 多数のセンサー、ロボット、エッジデバイスなどが AIへデータを送ります。 そのためデータそのものだけでなく、 どのデバイスがデータを生成したのかを確認する Device Trustが重要になります。
PUFだけでPhysical AIを保護できますか?
PUFだけですべてのセキュリティ課題を解決することはできません。 デバイス認証、データ完全性、通信保護、 アクセス制御、AIセキュリティなど、 複数の対策を組み合わせる必要があります。
株式会社シーズでは、 チップフィンガープリント、ハッシュチェーン、 スクランブルメモリなどを活用し、 Physical AI時代のデータセキュリティ技術を研究開発しています。 技術検証・共同開発・PoCについてはお問い合わせください。
シーズへ問い合わせる