





ロボット、ドローン、IoT機器、エッジAIなど、 さまざまなデバイスがネットワークを通じて連携する時代になりました。
特にPhysical AI(フィジカルAI)では、 デバイスが取得した情報をAIが判断し、 その結果がロボットや機械の物理的な動作につながります。
ここで重要になるのが、 「そのデバイスを本当に信頼してよいのか」 という問題です。
デバイスIDが登録されていることや、 ネットワークへ接続できることだけでは、 その機器が正規のものであり、 期待する状態で動作しているとは限りません。
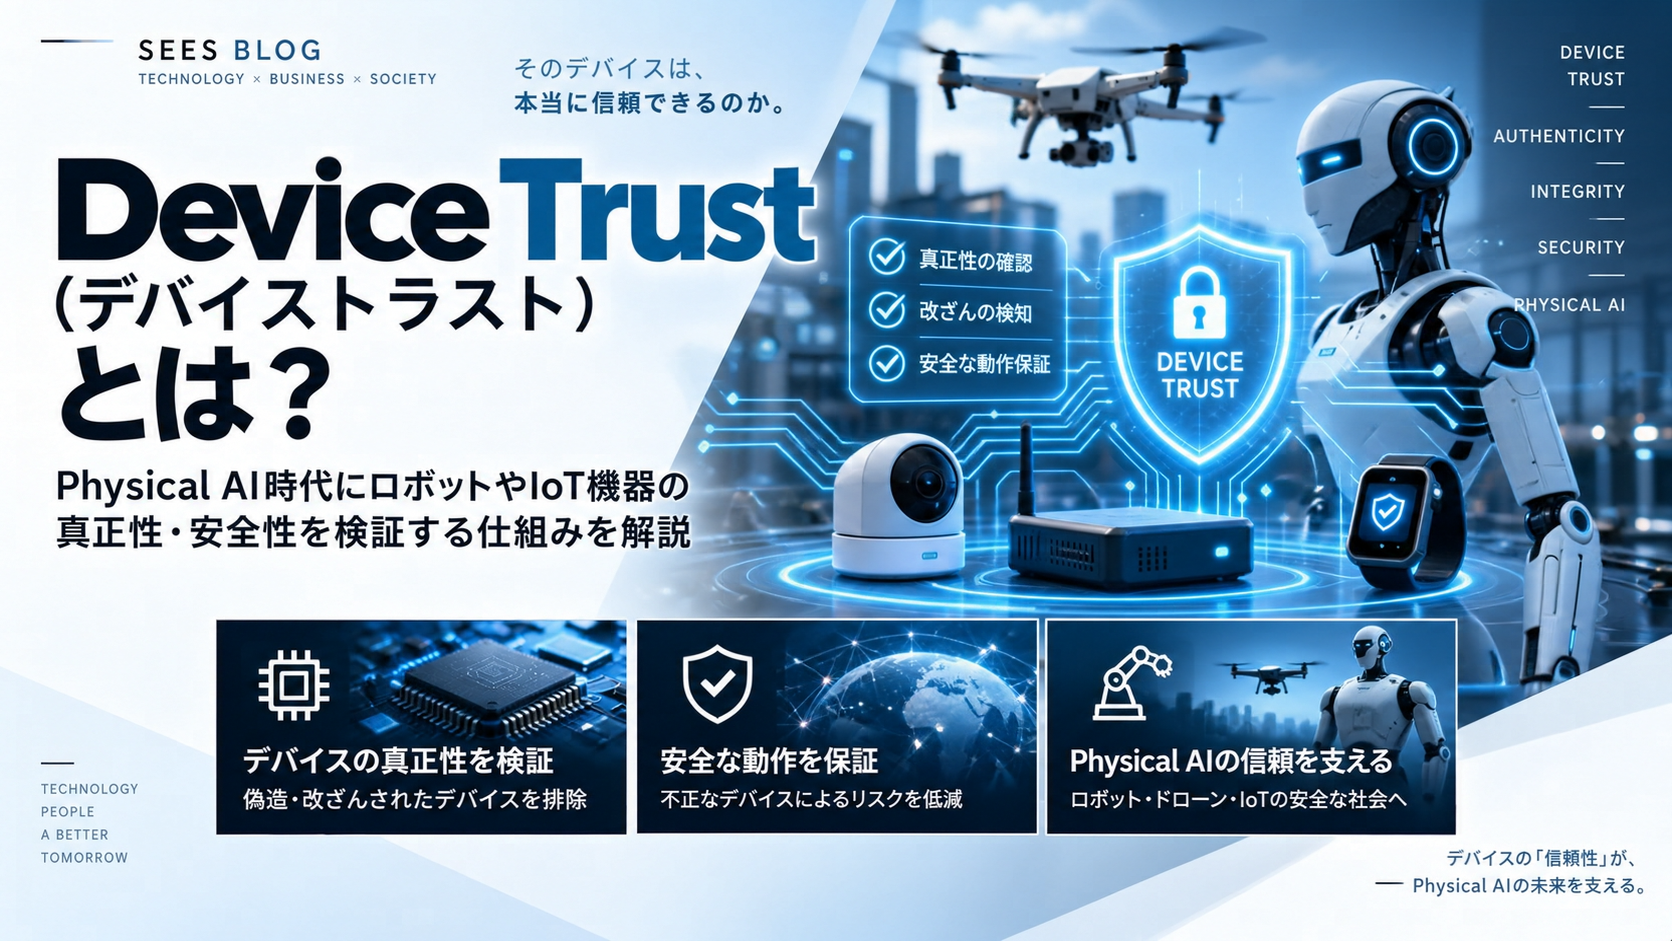
そこで重要になる考え方が、 Device Trust(デバイストラスト)です。
Device Trust(デバイストラスト)とは、 デバイスの識別・認証、ハードウェアの真正性、 ソフトウェアの状態、セキュリティポリシーへの適合などを評価し、 そのデバイスを特定の用途やアクセスにおいて信頼できるか判断する考え方です。
Physical AIでは、ロボットやIoT機器が正規のデバイスであることに加え、 期待する状態で動作していることを検証し、 AIが利用するデータの信頼性へつなげることが重要になります。
- Device Trustとは何か
- Device IdentityとDevice Trustの違い
- 信頼できるデバイスに必要な5つの条件
- PUF・チップフィンガープリントとの関係
- Hardware Root of TrustとRemote Attestationの役割
- ゼロトラストとDevice Trustの関係
- Physical AIでDevice Trustが重要になる理由
- Device TrustからData Trustへ信頼をつなぐ仕組み
- Device Trustとは?
- なぜPhysical AIでDevice Trustが重要なのか
- Device IdentityとDevice Trustの違い
- 信頼できるデバイスに必要な5つの条件
- PUFとチップフィンガープリントによる真正性確認
- Hardware Root of Trustとの関係
- Remote Attestationによる状態検証
- ゼロトラストとDevice Trustの関係
- Device Trustだけでは防げない脅威
- Device Trustを実装するための設計
- Device TrustからData Trustへ
- シーズのPhysical AI Trust Infrastructure
- まとめ
- Device Trustに関するよくある質問
Device Trust(デバイストラスト)とは?
Device Trustとは、 デバイスの識別・認証、真正性、構成、動作状態などを確認し、 そのデバイスを信頼してよいか判断する考え方です。
例えば、ネットワークに接続するロボットがあるとします。
そのロボットに正しいIDが登録されていても、 次のような疑問が残ります。
- 正規に登録されたロボットなのか
- 想定したハードウェアなのか
- デバイスの認証情報は適切に保護されているか
- ファームウェアは期待する状態なのか
- セキュリティポリシーを満たしているか
Device Trustは、こうした複数の要素を評価し、 アクセスやデータ利用などの判断につなげます。
Device Trustは、単にデバイスを識別することではありません。 そのデバイスを信頼するための根拠を確認し、 用途やリスクに応じて判断することです。
なぜPhysical AIでDevice Trustが重要なのか
Physical AIとは、 AIが現実世界の情報を認識し、 判断結果をロボットや機械の動作へ反映する技術領域です。
例えば、ドローンではカメラ、GPS、IMU、 制御コンピューターなどが連携します。
ヒューマノイドでは、 視覚センサー、関節制御、モーター制御、 エッジAIなどが複雑に連携します。
このような環境で、 正規ではないデバイスが接続されたり、 デバイスのソフトウェアが改ざんされたりすると、 AIが利用する情報や制御の信頼性に影響する可能性があります。
Physical AIでは、AIモデル自体の安全性だけでなく、 AIへ情報を提供するデバイスの信頼性 が重要になります。
Device IdentityとDevice Trustの違い
Device IdentityとDevice Trustは密接に関係しますが、 同じ概念ではありません。
| 項目 | Device Identity | Device Trust |
|---|---|---|
| 主な問い | このデバイスは何者か | このデバイスを信頼してよいか |
| 対象 | 識別子・認証情報・証明書など | Identity・真正性・状態・ポリシーなど |
| 主な役割 | 識別・認証 | 信頼評価・アクセス判断 |
| 評価の性質 | 認証時に確認する | 用途や状態の変化に応じて再評価する |
例えば、正規の証明書を持つデバイスであっても、 古いファームウェアに重大な脆弱性が存在する場合があります。
そのため、Device Identityを確認できても、 それだけでDevice Trustが成立するとは限りません。
信頼できるデバイスに必要な5つの条件
Device Trustを実装する際には、 少なくとも次の5つの観点を整理することが有効です。
デバイスを識別し、正規の認証情報によって 認証できること。
ハードウェアの固有特性や認証機構などを利用して、 想定した機器の真正性を確認できること。
ファームウェアやソフトウェアが 期待する状態にあるか検証できること。
更新状態、構成、セキュリティ設定などが 必要なポリシーを満たしていること。
接続時だけでなく、 重要な状態変化やリスクに応じて 信頼を再評価できること。
これらはDevice Trustを設計するための実務的な整理であり、 特定のISO規格やNIST文書が定める 統一された「5条件」ではありません。
PUFとチップフィンガープリントによる真正性確認
Device Trustを構築するうえで重要な要素の一つが、 Hardware Authenticity(ハードウェアの真正性)です。
PUF(Physical Unclonable Function)は、 半導体の製造過程で生じる物理的な個体差などを利用する技術です。
半導体固有の特性をデバイス識別や鍵生成などへ活用することで、 ハードウェアに根ざした認証基盤を構築できます。
株式会社シーズでは、 半導体固有の物理的特性を利用する チップフィンガープリント技術を開発しています。
この技術を用いてハードウェアの真正性を確認することで、 Device Trustを半導体側から支えます。
ただし、PUFやチップフィンガープリントだけで デバイス全体の安全性が保証されるわけではありません。 認証プロトコル、鍵管理、ソフトウェアの状態検証などとの 組み合わせが重要です。
Hardware Root of TrustとDevice Trustの関係
Hardware Root of Trustとは、 ハードウェアに根ざした信頼の起点です。
暗号鍵の保護、起動時の検証、 プラットフォームの測定などを支える基盤として利用されます。
Device Trustでは、 このような信頼基盤を利用して、 デバイスの認証や状態検証の信頼性を高めることができます。
Hardware Root of Trustは 信頼を構築するための起点であり、 Device Trustは デバイスを信頼できるか評価する考え方です。
Remote Attestationによるデバイス状態の検証
デバイスの真正性を確認できても、 そのデバイスが現在どのような状態で動作しているかは 別の問題です。
そこで重要になるのが、 Remote Attestation(リモートアテステーション)です。
Remote Attestationでは、 デバイスが自身の状態に関するEvidence(証拠)を提示し、 Verifierがそれを評価します。
評価結果はRelying Partyによって、 アクセスやデータ利用の判断に活用されます。
IETF RFC 9334では、 このようなRemote Attestationの基本的な役割と構造が整理されています。
参考: IETF RFC 9334:Remote ATtestation procedureS (RATS) Architecture
なお、Remote Attestationは デバイスが恒久的に安全であることを証明するものではありません。 評価できる範囲は測定対象、証拠の信頼性、 検証ポリシーなどに依存します。
ゼロトラストとDevice Trustの関係
ゼロトラストとは、 ネットワークの内側に存在するという理由だけで 利用者やデバイスを信頼せず、 アクセス要求ごとに必要な条件を評価する セキュリティの考え方です。
NIST SP 800-207では、 アクセス判断において利用者やデバイスの情報、 環境条件などを利用するアーキテクチャが示されています。
Device Trustは、 こうしたゼロトラストのアクセス判断において、 デバイス側の信頼情報を提供する要素 として位置付けられます。
例えば、正規のロボットであっても、 セキュリティ更新が不足している場合には、 重要なシステムへの接続を制限する設計が考えられます。
Device Trustだけでは防げない脅威
Device Trustは重要ですが、 すべてのセキュリティ問題を解決するものではありません。
例えば、正規のデバイスであっても、 センサーが故障して誤った測定値を出力する場合があります。
また、正規のソフトウェアに未知の脆弱性が存在する場合や、 AIが悪意ある入力によって誤った判断を行う場合もあります。
| リスク | Device Trustでの対応 | 追加で必要な対策 |
|---|---|---|
| 偽装デバイス | 真正性・認証の確認 | 鍵管理、登録管理 |
| ファームウェア改ざん | 状態検証による検知を支援 | Secure Boot、更新管理 |
| センサー故障 | 直接の検知には限界がある | 冗長化、異常検知、校正 |
| データ改ざん | 機器の信頼情報を提供 | データ完全性・真正性の検証 |
| AIの誤判断 | 入力元の評価を支援 | AI評価、機能安全、制御監視 |
Device Trustを実装するための設計
企業がDevice Trustを導入する場合、 認証技術だけでなく、 デバイスのライフサイクル全体を対象にすることが重要です。
1. 製造・登録
製造時または導入時に、 デバイス固有の認証情報や識別情報を登録します。 ハードウェア固有の特性を利用する方法も考えられます。
2. 接続時の認証
デバイスがネットワークやサービスへ接続する際に、 証明書や暗号技術などを利用して認証します。
3. 状態検証
必要に応じてRemote Attestationなどを利用し、 ファームウェアやプラットフォームの状態を評価します。
4. ポリシーに基づくアクセス制御
Identity、状態、利用目的、リスクなどをもとに、 必要なアクセス権限を判断します。
5. 継続的な再評価と失効
更新、構成変更、異常検知などのイベントに応じて再評価し、 必要に応じてアクセス制限や認証情報の失効を行います。
Device Trustは、製造時の識別情報から 運用中の状態検証、アクセス制御、 廃棄時の認証情報失効まで、 ライフサイクル全体で設計することが重要です。
Device TrustからData Trustへ
Device Trustによってデバイスを評価できても、 そのデバイスが生成・伝送するデータの信頼性まで 自動的に保証されるわけではありません。
Physical AIでは、 デバイスの信頼に加えて、 データの真正性・完全性・連続性 を検証することが重要です。
デバイスの識別・認証、 ハードウェアの真正性、 状態などを評価します。
データが正規の仕組みに基づくものとして 検証できるかを確認します。
データが生成後に改ざんされていないかを検証します。
連続して生成されるデータのつながりを検証します。
株式会社シーズでは、 チップフィンガープリントによって ハードウェアの真正性を確認し、 ハッシュチェーンによって データ・ソフトウェア側の真正性・完全性・連続性を検証します。
シーズのハッシュチェーンでは、 Seedを利用した仕組みによって真正性を検証します。 一般的なハッシュチェーンだけで 生成元の真正性が自動的に保証されるわけではありません。
これらの技術を連携させる際には、 認証されたデバイスとデータの生成元を 適切に紐付ける設計も必要になります。
Device TrustからPhysical AI Trust Infrastructureへ
Physical AIでは、 信頼を一つの技術だけで構築することはできません。
ハードウェア、デバイス、データ、通信、 AI、制御を一体として考える必要があります。
株式会社シーズでは、 このようにPhysical AIを構成する各レイヤーの信頼を 連携させる考え方を、 Physical AI Trust Infrastructure として捉えています。
これはシーズの技術的な構想を説明するモデルであり、 ISOやNISTが定めた正式な階層分類ではありません。
まとめ|Device TrustはPhysical AIの信頼を支える重要な基盤
Device Trustとは、 デバイスのIdentity、ハードウェアの真正性、 ソフトウェアの状態、セキュリティポリシーなどを評価し、 そのデバイスを信頼してよいか判断する考え方です。
Physical AIでは、 デバイスから取得したデータをAIが利用し、 その判断が現実世界の動作につながります。
そのため、AIモデルの安全性だけでなく、 デバイスやデータの信頼性を確認することが重要です。
- Device Identityだけで信頼は完成しない
- ハードウェアの真正性を確認する
- Hardware Root of Trustを信頼の起点に活用する
- Remote Attestationでデバイスの状態を評価する
- ゼロトラストのアクセス制御と連携する
- Device TrustからData Trustへ信頼をつなげる
シーズでは、 チップフィンガープリントとハッシュチェーンなどの技術を通じて、 ハードウェアとデータの信頼を支える技術を開発しています。
「正規のデバイスなのか」 「期待する状態なのか」 「そのデータを検証できるか」 を分けて確認し、連携させることが重要です。
Device Trustに関するよくある質問
Device Trustとは何ですか?
デバイスの識別・認証、ハードウェアの真正性、 ソフトウェアの状態、セキュリティポリシーなどを評価し、 そのデバイスを特定の用途において 信頼できるか判断する考え方です。
Device IdentityとDevice Trustの違いは何ですか?
Device Identityはデバイスを識別・認証するための情報です。 Device TrustはIdentityに加え、 真正性や状態なども評価して信頼判断を行います。
PUFはDevice Trustに役立ちますか?
PUFは半導体固有の物理的特性を利用する技術であり、 デバイス固有情報や鍵生成などを通じて ハードウェアに根ざした認証を支えることができます。
Hardware Root of Trustとはどのような関係がありますか?
Hardware Root of Trustは、 暗号鍵の保護や起動時の検証などを支える信頼の起点です。 Device Trustでは、この信頼基盤を利用して デバイスの認証や状態検証を強化できます。
Remote AttestationはDevice Trustに必要ですか?
すべてのDevice Trust実装で必須というわけではありませんが、 遠隔デバイスのソフトウェアやプラットフォームの状態を 検証するために有効な技術です。
ゼロトラストとDevice Trustの違いは何ですか?
ゼロトラストはアクセスを継続的・動的に評価する セキュリティアーキテクチャの考え方です。 Device Trustは、そのアクセス判断に利用できる デバイス側の信頼情報を提供します。
Device TrustがあればIoT機器への不正アクセスを防げますか?
Device Trustは不正な機器の接続や、 期待しない状態のデバイスによるアクセスを 制限するために役立ちます。 ただし、脆弱性の悪用や未知の攻撃を すべて防げるわけではありません。
なぜPhysical AIでDevice Trustが重要なのですか?
Physical AIでは、ロボットやセンサーなどのデバイスが 取得した情報をAIが利用し、 AIの判断が現実世界の動作につながるためです。 デバイスの真正性と状態を検証することが 信頼性向上の重要な要素になります。
株式会社シーズでは、 チップフィンガープリント、ハッシュチェーン、 スクランブルメモリなどの技術を開発しています。
半導体・ハードウェアからデータまでの信頼を支える セキュリティ技術を通じて、 Physical AI時代のTrust Infrastructureの構築を目指します。
IoT、エッジAI、ロボット、ドローンなどの デバイス認証・データセキュリティに関する 技術連携や導入については、株式会社シーズへお問い合わせください。