





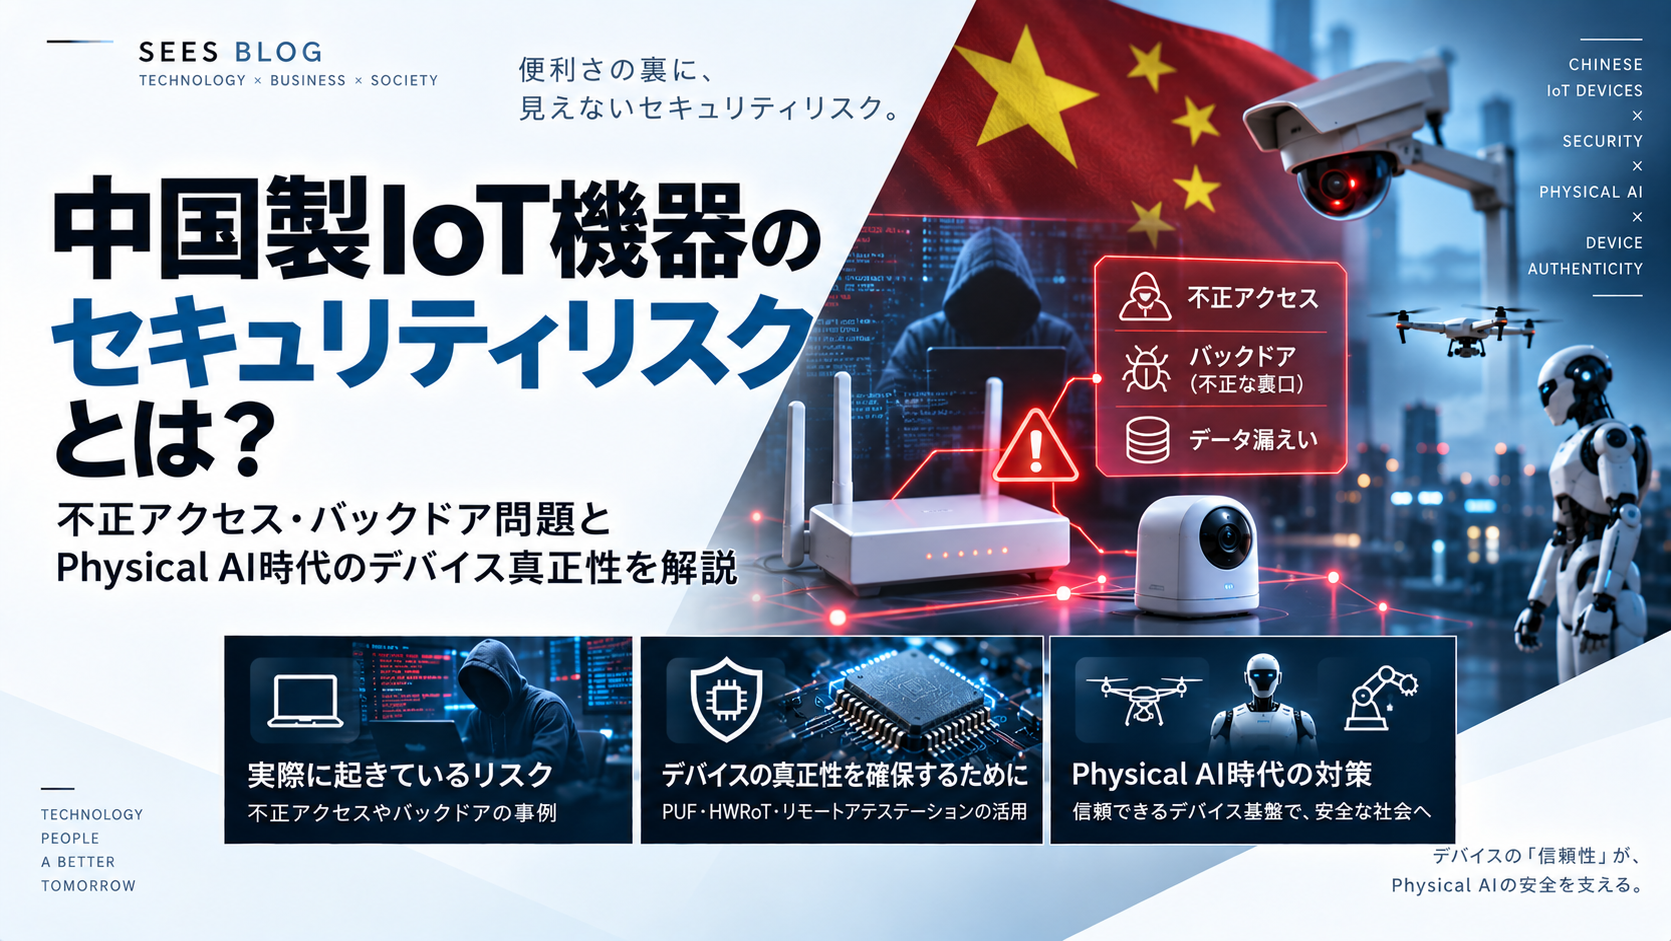
 ネットワークカメラ、ルータ、スマート家電、産業用センサーなど、 IoT機器を狙うサイバー攻撃が深刻化しています。
近年は、IoT機器への不正アクセスだけでなく、 乗っ取った機器を攻撃の中継拠点として悪用する事例も問題になっています。 また、中国製の通信機器や監視カメラについて、 各国で安全保障上の懸念や規制が議論されています。
こうした問題は、ロボットやドローンがAIと連携する Physical AI(フィジカルAI)時代に、 さらに重要になると考えられます。
IoT機器の安全性は、製造国やメーカー名だけでは判断できません。 ハードウェアの真正性、ファームウェアの完全性、 認証情報、通信先、更新機構、脆弱性管理などを 総合的に検証する必要があります。
Physical AIではさらに、 正規のデバイスであること、期待する状態で動作していること、 AIへ送られるデータが検証可能であること が重要になります。
- 最近のIoT機器を狙う不正アクセスの実態
- 中国製IoT製品がセキュリティ上の議論になる理由
- ネットワークカメラやルータが乗っ取られる仕組み
- バックドアと脆弱性の違い
- 企業がIoT製品を導入するときの確認事項
- Hardware Root of TrustとRemote Attestationの役割
- シーズのチップフィンガープリントとハッシュチェーンの活用
IoT機器を狙う不正アクセスが深刻化
IoT機器とは、インターネットやネットワークに接続して 情報を取得・送信したり、遠隔操作されたりする機器のことです。
代表例として、ネットワークカメラ、家庭用ルータ、 スマート家電、産業用センサー、エッジコンピューターなどがあります。
これらの機器には、一般的なPCと比較して、 利用者がセキュリティ状態を確認しにくいという課題があります。
脆弱性が修正されないまま、長期間運用される場合があります。
初期パスワードや推測しやすい認証情報が悪用される可能性があります。
機器が外部のどのサーバーと通信しているか把握できない場合があります。
乗っ取られても通常どおり動作し、利用者が気付かない場合があります。
情報通信研究機構(NICT)が2026年2月に公表した 「NICTER観測レポート2025」によると、 2025年に観測されたサイバー攻撃関連通信は 約7,010億パケットに達しました。
この数値はNICTのダークネット観測範囲に届いた通信量であり、 日本国内の不正アクセス被害件数を表すものではありません。 しかし、インターネット上での探索活動が 高い水準で続いていることを示しています。
2025〜2026年の主なIoTセキュリティ事例
事例1:IoTボットによる大規模感染
NICTは2025年の観測結果として、 従来のMirai型とは異なるIoTボットの活動拡大を報告しています。
RapperBotについては、世界全体で約6万台規模の IoT機器が感染していた可能性が示されました。
家庭用ルータや監視カメラ関連機器などは、 攻撃者に乗っ取られても利用者が異常を認識しにくいことがあります。
事例2:家庭用IoT機器が不正アクセスの中継拠点に
2026年7月、警察庁、総務省、NICTは、 家庭用IoT機器を悪用するレジデンシャルプロキシについて 注意喚起しました。
レジデンシャルプロキシとは、 家庭用回線に接続された機器などを通じて 第三者の通信を中継する仕組みです。
不正に構築・利用されると、 攻撃者が通信元を隠したり、 企業のアクセス制御を回避したりする手段になり得ます。
警察庁の分析では、2024年のインターネットバンキングに係る 不正送金事犯のうち、少なくとも1,918件で レジデンシャルプロキシが利用されていました。
参考: NICT「家庭用IoT機器を悪用するレジデンシャルプロキシの現状」
事例3:中国に関連する攻撃グループの活動
2026年10月、米国司法省とFBIは、 中国を拠点とするIntegrity Technology Groupに関連する Flax Typhoonの活動で使用されたとされる サイバー侵入支援ツールについて、 関連ドメインの差し押さえを発表しました。
この事例は、中国に関連するサイバー攻撃活動が 国際的な重要インフラやネットワークを標的としている という安全保障上の懸念を示しています。
ただし、攻撃グループの活動と、 一般に販売されている中国製IoT製品の安全性は、 区別して評価する必要があります。
事例4:米国による中国製通信・監視機器への規制
米国では、安全保障上の懸念を背景に、 Huawei、ZTE、Hikvision、Dahuaなどの 対象通信機器・監視機器に対する規制が進められています。
2026年6月には、FCCが対象となる既存モデルについても 輸入・販売に関する制限を拡大しました。
これは重要な政策判断ですが、 規制対象のすべての製品について、 悪意あるバックドアの存在が技術的に確認されたことを 意味するものではありません。
IoTセキュリティの問題は、 機器への侵入、機器の乗っ取り、攻撃の中継、 サプライチェーンへの不信、製品の継続的な管理 という複数の問題が重なっています。
中国製IoT機器の何が問題なのか
中国製IoT製品のセキュリティが議論される背景には、 製造・開発・保守・通信・法制度・サプライチェーンなど、 複数の要因があります。
ただし、中国製であること自体が、 不正アクセスや情報漏えいの証拠になるわけではありません。
| 評価項目 | 確認すべき内容 |
|---|---|
| 製造元 | 製造事業者、委託先、部品の供給経路 |
| ファームウェア | 署名、更新方式、既知の脆弱性 |
| 通信先 | 外部サーバー、クラウド、送信データ |
| 認証機構 | デバイス固有鍵、証明書、初期認証情報 |
| 運用管理 | 更新提供期間、サポート終了、ログ |
| 規制・調達 | 利用国の法令、調達要件、安全保障上の制約 |
特に政府、金融機関、重要インフラ、製造業では、 製品の機能や価格だけでなく、 サプライチェーン全体を含むリスク評価が重要です。
バックドアと脆弱性の違い
IoT製品のセキュリティ問題では、 「バックドア」という言葉が使われることがあります。
しかし、バックドアと脆弱性は同じ意味ではありません。
| 項目 | バックドア | 脆弱性 |
|---|---|---|
| 意味 | 通常の認証・アクセス制御を迂回できる隠された経路や仕組み | 攻撃に悪用され得る設計・実装・設定上の弱点 |
| 発生原因 | 意図的な実装や侵害後の設置など | 設計ミス、実装不備、設定不備など |
| 対策 | コード解析、通信監視、真正性検証など | 脆弱性管理、修正、設定改善など |
不審な外部通信があるだけで、 直ちにバックドアが存在すると断定することはできません。
正規のクラウド通信や更新確認の場合もあるため、 通信の目的、送信内容、認証方式、実装などを調査する必要があります。
IoT機器はどのように乗っ取られるのか
IoT機器への不正アクセスには、 複数の典型的な侵入経路があります。
例えば、公開された管理画面、修正されていない脆弱性、 弱い認証情報などが侵入の入口になる場合があります。
侵害された機器は、情報窃取、通信の中継、 DDoS攻撃、ネットワーク内部への侵入などに悪用される可能性があります。
IPAも2025年10月、 家庭用ルータやIoTルータなどが 攻撃の中継拠点となるリスクについて注意喚起しています。
企業が確認すべき7つのIoTセキュリティ対策
企業がIoT機器を調達・導入する場合、 以下の項目を確認することが重要です。
- 機器のメーカー、型番、ファームウェアを台帳管理する
- 初期認証情報を変更し、不要な管理機能を無効化する
- 既知の脆弱性と修正状況を確認する
- 機器の通信先と外部公開状態を監視する
- IoT機器を業務ネットワークから適切に分離する
- 更新ファイルの署名検証と更新提供期間を確認する
- デバイス認証・状態検証・ログ監査を導入する
特に、政府・金融・重要インフラなどの高い保証水準が求められる環境では、 機器の調達時だけでなく、 導入後の状態を継続的に検証できることが重要になります。
従来のセキュリティ対策だけでは不十分な理由
ファイアウォール、ネットワーク分離、暗号化、 脆弱性対策などは、IoTセキュリティの基本となる重要な対策です。
一方、それらだけでは確認できない問題もあります。
通信しているデバイスが、 想定した正規の機器であるか。
ファームウェアやソフトウェアが 期待する状態で動作しているか。
データが正規の仕組みに基づくものとして 検証できるか。
データが生成後に改ざんされていないか。
例えば、通信が暗号化されていても、 通信相手の機器自体が侵害されていれば、 不正な情報が送信される可能性があります。
そのため、通信の保護に加えて、 機器の真正性や状態、データの検証が重要になります。
Hardware Root of Trustによる信頼の構築
Hardware Root of Trustとは、 ハードウェアに根ざした信頼の起点です。
暗号鍵の保護、Secure Boot、プラットフォームの測定、 デバイス認証などを支える基盤として利用されます。
ただし、Hardware Root of Trustを搭載しただけで、 機器のすべての安全性が保証されるわけではありません。
信頼の起点を、適切な鍵管理、認証、起動検証、 更新管理などと組み合わせる必要があります。
Remote Attestationによる遠隔状態検証
Remote Attestation(リモートアテステーション)とは、 遠隔デバイスが自身の状態に関する証拠を提示し、 その証拠を検証する仕組みです。
デバイス認証が主に「何者なのか」を確認するのに対し、 Remote Attestationでは 「期待する状態で動作しているか」を評価します。
例えば、遠隔のロボットやIoT機器が 企業システムへ接続する前に、 ファームウェアや実行環境の状態を評価する用途が考えられます。
なお、Remote Attestationは状態に関する証拠を評価する技術であり、 未知の脆弱性やすべての不正動作を検出できるわけではありません。
シーズのチップフィンガープリントとハッシュチェーン
株式会社シーズでは、 ハードウェアとデータの信頼を支える技術として、 チップフィンガープリント、ハッシュチェーン、 スクランブルメモリなどを開発しています。
チップフィンガープリント:ハードウェアの真正性
チップフィンガープリントは、 半導体固有の物理的特性を利用し、 ハードウェアの真正性を確認する技術です。
デバイス固有の特性を認証へ活用することで、 Machine IdentityやDevice Trustを ハードウェア側から支えます。
ハッシュチェーン:データの真正性・完全性・連続性
シーズのハッシュチェーンでは、 Seedを利用してデータ・ソフトウェア側の真正性を検証し、 ハッシュ値の連鎖によって データの完全性・連続性を検証します。
これは、正規のデバイスが生成したデータであっても、 伝送や処理の過程で改ざんされる可能性があるためです。
チップフィンガープリントによる ハードウェアの真正性確認。
Seedを利用したハッシュチェーンによる データ・ソフトウェア側の真正性検証。
データの改ざんを検証するための完全性。
連続するデータのつながりを検証する連続性。
ハードウェアの真正性が確認できても、 ファームウェアの安全性やデータ内容の正確性まで 自動的に保証されるわけではありません。
また、データの真正性・完全性を検証できても、 センサーの測定値が現実世界の状態を 正しく表しているとは限りません。
Physical AI時代にはTrust Infrastructureが重要になる
IoT機器のセキュリティ問題は、 今後のPhysical AIにもつながります。
ドローン、ヒューマノイド、エッジAIなどでは、 デバイスから取得したデータがAIの判断に利用され、 その判断が現実世界の動作につながります。
この構成は、シーズがPhysical AIの信頼を説明するための 概念的なモデルです。
実際のシステムでは、 デバイス認証、状態検証、データ保護に加えて、 AIモデルの評価、異常検知、機能安全、 制御権限の管理なども必要です。
まとめ|IoT機器の安全性は「製造国」ではなく「検証可能な信頼」で判断する
近年のIoT機器を狙うサイバー攻撃では、 ルータや監視カメラなどが不正アクセスの標的となり、 攻撃の中継拠点として悪用される事例が確認されています。
中国製IoT製品をめぐる安全保障上の懸念や規制もありますが、 製造国だけを根拠に個別製品の安全性を断定することはできません。
- 製品のサプライチェーンと更新体制を確認する
- 脆弱性・認証情報・通信先を継続的に管理する
- ハードウェアの真正性を検証する
- Remote Attestationなどでデバイスの状態を評価する
- データの真正性・完全性・連続性を検証する
株式会社シーズでは、 チップフィンガープリントによるハードウェアの真正性確認と、 Seedを利用したハッシュチェーンによる データ・ソフトウェア側の真正性・完全性・連続性の検証を通じて、 Physical AI時代のTrust Infrastructureの構築を進めています。
「どこで製造されたか」だけではなく、 「その機器が正規のものか」 「期待する状態か」 「そのデータを検証できるか」 を技術的に確認できることが重要です。
IoT機器のセキュリティに関するよくある質問
中国製IoT機器は危険なのですか?
中国製であるという理由だけで危険と断定することはできません。 製品ごとの脆弱性、ファームウェア更新、通信先、 認証機構、製造元の管理体制、調達先の規制などを 確認する必要があります。
IoT機器のバックドアとは何ですか?
通常の認証やアクセス制御を迂回するための 隠された経路や仕組みを指します。 ただし、不審な通信や脆弱性が見つかっただけで、 意図的なバックドアの存在が証明されるわけではありません。
ネットワークカメラは不正アクセスされる可能性がありますか?
あります。既知の脆弱性、弱い認証情報、 公開された管理画面などが悪用される可能性があります。 ファームウェア更新、認証強化、ネットワーク分離などが重要です。
IoT機器が乗っ取られると何が起きますか?
情報窃取、外部への不正通信、 DDoS攻撃への悪用、攻撃通信の中継、 内部ネットワークへの侵入などが考えられます。
Hardware Root of Trustとは何ですか?
暗号鍵の保護や起動時の検証などを支える、 ハードウェアに根ざした信頼の起点です。
Remote Attestationでバックドアを検出できますか?
測定対象のファームウェアやソフトウェアに 想定外の変更があれば、検証によって検知できる場合があります。 ただし、測定範囲外の不正動作や、 正規ソフトウェアに存在する未知の脆弱性まで すべて検出できるわけではありません。
PUFやチップフィンガープリントは何に役立ちますか?
半導体固有の物理的特性を利用し、 ハードウェアに根ざしたデバイス識別・認証や 真正性確認を支える技術として活用できます。
Physical AIではなぜIoTセキュリティが重要なのですか?
Physical AIでは、デバイスから取得したデータが AIの判断に利用され、その判断がロボットやドローンなどの 物理動作につながるためです。 デバイス、データ、通信、AI、制御を 一体として保護する必要があります。
株式会社シーズでは、 チップフィンガープリント、ハッシュチェーン、 スクランブルメモリなどの技術を開発し、 ハードウェアからデータまでの信頼を支える セキュリティ技術の展開を進めています。
IoT・エッジAI・ロボット・ドローンなどの セキュリティ基盤については、株式会社シーズへお問い合わせください。