





ロボット、ドローン、自動運転、スマートファクトリーなど、 Physical AI(フィジカルAI)の普及によって、 ネットワークの先にある多数のデバイスがAIと連携するようになっています。
こうした環境では、 デバイスを一度認証すれば終わりとは限りません。
離れた場所にあるデバイスについて、 「そのデバイスは想定した状態で動作しているのか」 を確認したい場面があります。
そこで重要になるのが、 Remote Attestation(リモートアテステーション)です。
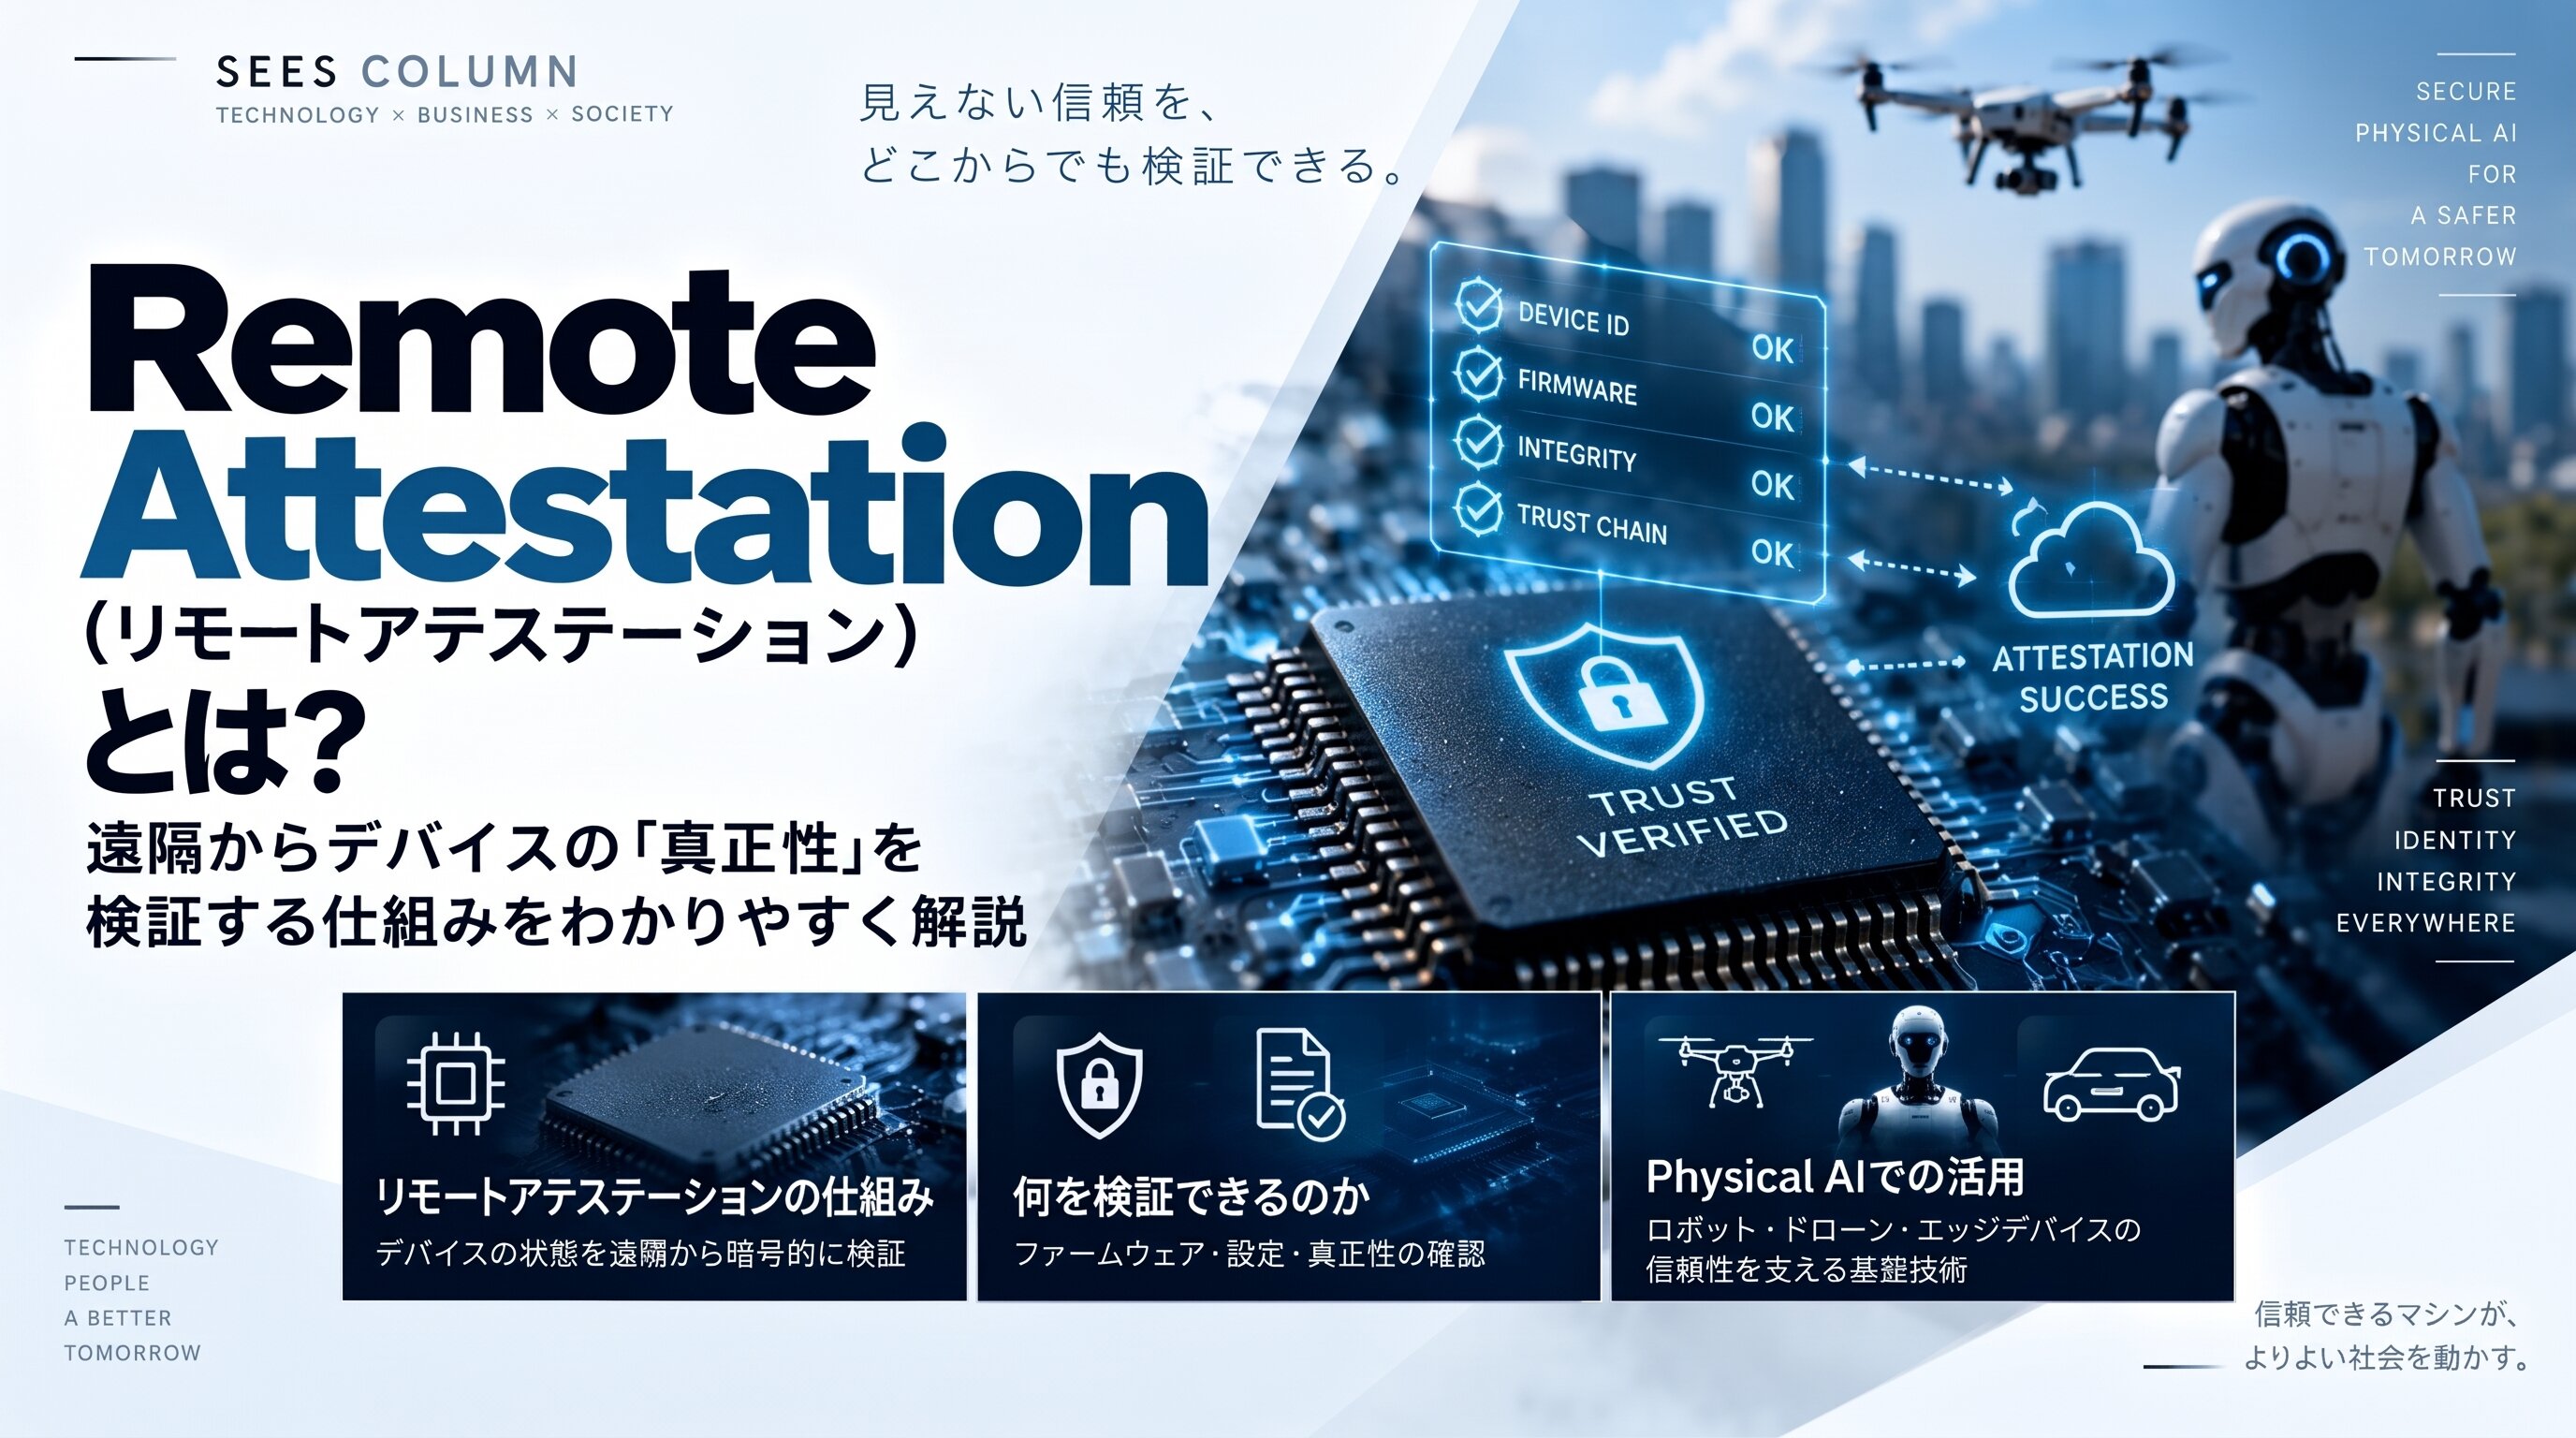
Remote Attestation(リモートアテステーション)とは、 デバイスやシステムが自身の状態に関する証拠(Evidence)を提示し、 離れた場所からその状態や信頼性を検証するための仕組みです。
Physical AIでは、 ロボット、ドローン、エッジAIなどのデバイスについて、 ハードウェアやソフトウェアの状態を遠隔から検証し、 通信やデータ利用、AIとの接続を許可するかどうかを判断するための Trust Infrastructureとして活用できます。
- Remote Attestationとは何か
- Remote Attestationの基本的な仕組み
- Attester・Verifier・Relying Partyとは何か
- EvidenceとAttestation Resultsの違い
- デバイス認証とRemote Attestationの違い
- Hardware Root of Trustとの関係
- TPMやPUFとの関係
- Machine Identityとの関係
- なぜPhysical AIでRemote Attestationが重要になるのか
- Device TrustからData Trustへ信頼をつなぐ考え方
- Remote Attestationとは?
- なぜ遠隔からデバイスを検証する必要があるのか
- Remote Attestationの基本的な仕組み
- Attester・Verifier・Relying Partyとは?
- EvidenceとAttestation Resultsの違い
- デバイス認証との違い
- Hardware Root of Trustとの関係
- TPM・PUFとの関係
- Machine Identityとの関係
- なぜPhysical AIで重要なのか
- Remote AttestationからData Trustへ
- Remote Attestationが重要になる分野
- Physical AI Trust Infrastructureへ
- まとめ
- Remote Attestationに関するよくある質問
Remote Attestation(リモートアテステーション)とは?
Remote Attestationとは、 ネットワークの先にあるデバイスやシステムについて、 その状態を示すEvidence(証拠)をもとに、 遠隔から信頼性を評価するための仕組みです。
例えば、離れた場所に設置されたロボットが ネットワークへ接続しようとしているとします。
そのロボットが正規のデバイスとして認証できたとしても、 実際にどのような状態で動作しているのかは別の問題です。
- 想定したハードウェアなのか
- 想定したファームウェアなのか
- ソフトウェア構成は期待する状態なのか
- 起動時の状態を検証できるか
- セキュリティポリシーを満たしているか
Remote Attestationでは、 こうした情報に関するEvidenceを取得・評価することで、 遠隔のデバイスを信頼するための判断材料を提供します。
「離れた場所にあるデバイスを、何を根拠に信頼するのか」 という問題に対して、 検証可能なEvidenceを利用して判断する仕組みです。
なぜ遠隔からデバイスを検証する必要があるのか
従来のコンピューターシステムでは、 管理者が直接管理できる機器を中心に セキュリティを考えることができました。
しかしPhysical AIでは、 多数のロボット、センサー、ドローン、 エッジデバイスなどが 離れた場所で自律的に動作する可能性があります。
ネットワークへ接続できることだけを理由に、 そのデバイスの状態まで信頼することはできません。
そこで、 デバイス自身から検証可能なEvidenceを取得し、 その状態を確認してから信頼判断を行う という考え方が重要になります。
Remote Attestationの基本的な仕組み
Remote Attestationの具体的な実装方法はさまざまですが、 基本的には対象となるデバイスが自身の状態について Evidenceを生成し、それを検証します。
重要なのは、 Remote Attestationが単に 「デバイスが自己申告した情報を信じる」仕組みではないことです。
Evidenceの真正性や完全性を確認し、 Reference Valuesやポリシーなどと照合しながら 評価できる仕組みを構築します。
Attester・Verifier・Relying Partyとは?
Remote Attestationを理解するためには、 3つの基本的な役割を知っておくと分かりやすくなります。
自身の状態に関する Evidenceを生成・提示する側です。 ロボットやエッジデバイスなどが Attesterになる場合があります。
Attesterから得られた Evidenceを評価する側です。 Reference Valuesやポリシーなどを利用して評価します。
VerifierによるAttestation Resultsを利用して、 対象を信頼するかどうか判断する側です。
Attesterが証拠を提示し、 Verifierが評価し、 Relying Partyがその結果を信頼判断に利用する。
これがRemote Attestationを理解するための 基本的なモデルです。
EvidenceとAttestation Resultsの違い
Remote Attestationでは、 Evidenceと Attestation Resultsを区別することが重要です。
| 項目 | Evidence | Attestation Results |
|---|---|---|
| 意味 | Attesterの状態について提示される証拠 | EvidenceをVerifierが評価した結果 |
| 主な生成主体 | Attester | Verifier |
| 役割 | 評価のための材料を提供する | 信頼判断のための結果を提供する |
| 利用先 | Verifier | Relying Party |
Evidenceそのものが 「このデバイスは安全である」という最終判断を意味するわけではありません。
VerifierがEvidenceを評価し、 その結果をRelying Partyが利用して アクセスや通信などの判断につなげます。
デバイス認証とRemote Attestationの違い
Remote Attestationは、 デバイス認証と混同されることがあります。
両者は関連しますが、 確認したい対象が異なります。
| 項目 | デバイス認証 | Remote Attestation |
|---|---|---|
| 主な問い | 「このデバイスは誰なのか」 | 「このデバイスはどのような状態なのか」 |
| 確認対象 | Identity・認証情報 | 構成・状態・測定値など |
| 目的 | デバイスの識別・認証 | デバイスの信頼性を判断するための証拠を評価 |
| Physical AIでの役割 | Machine Identity・Device Trust | 遠隔デバイスの状態検証 |
Hardware Root of TrustとRemote Attestationの関係
Remote Attestationで重要になるのが、 「提示されたEvidenceを何によって信頼するのか」 という問題です。
デバイス上の通常のソフトウェアが 自分自身の状態を測定して報告するだけでは、 そのソフトウェア自体が改ざんされた場合に Evidenceの信頼性が低下する可能性があります。
そこで、 Hardware Root of Trustなどの ハードウェアに根ざした信頼基盤が重要になります。
Hardware Root of Trustが 「信頼をどこから始めるか」を支えるのに対して、 Remote Attestationは 「その信頼に基づく状態を遠隔からどう検証するか」 を支える仕組みと考えると分かりやすいでしょう。
TPM・PUFとRemote Attestationの関係
Remote Attestationは特定の一つのハードウェア技術を指すものではありません。
実装によって、 TPMやその他のハードウェアセキュリティ機能などを利用して Evidenceの生成や保護を支えることがあります。
Trusted Platform Module。 プラットフォーム状態の測定値の保護や、 Attestationに利用する暗号処理などを支えることができます。
半導体の物理的な個体差を利用し、 デバイス固有情報や暗号鍵などを ハードウェアに根ざして構築するために利用できます。
EvidenceやAttestationに必要な処理を ハードウェアに根ざした信頼基盤から支えます。
PUFを利用したから自動的にRemote Attestationが完成するわけではありません。
デバイス固有情報、暗号鍵、測定、Evidence、 Verifier、検証ポリシーなどを システムとして組み合わせる必要があります。
Machine IdentityとRemote Attestationの関係
Machine Identityは、 ロボット、センサー、IoT機器などの 機械やデバイスを識別し、 認証やアクセス制御などにつなげるためのアイデンティティです。
Machine Identityによって 「どのデバイスなのか」を確認し、 Remote Attestationによって 「そのデバイスがどのような状態なのか」 を検証することができます。
なぜPhysical AIでRemote Attestationが重要なのか
Physical AIでは、 AIが利用するデータの多くが 現実世界に配置されたデバイスから生成されます。
例えばドローンであれば、 カメラ、GPS、IMU、制御コンピューターなど 複数のハードウェアやソフトウェアが動作しています。
AIがそのデータを利用して飛行判断を行うのであれば、 データだけでなく、そのデータを扱うデバイスの状態も 信頼判断の対象になります。
- デバイスをネットワークへ接続するとき
- AIやクラウドサービスへのアクセスを許可するとき
- 重要なデータを受け取る前に状態を確認するとき
- ソフトウェア更新後の状態を確認するとき
- 遠隔にある多数のデバイスを継続的に管理するとき
Remote AttestationからData Trustへ
Remote Attestationによって デバイスの状態を検証できても、 それだけでPhysical AI全体の信頼が完成するわけではありません。
次に考える必要があるのが、 そのデバイスから生成・伝送されるデータを信頼できるか という問題です。
シーズでは、 チップフィンガープリントによって ハードウェアの真正性を確認し、 ハッシュチェーンによって データ・ソフトウェア側の真正性・完全性・連続性 を検証します。
チップフィンガープリントによって、 ハードウェアの真正性を確認します。
Remote Attestationによって、 遠隔デバイスの状態に関するEvidenceを評価します。
シーズのハッシュチェーンでは、 Seedを利用してデータ・ソフトウェア側の真正性を検証します。
ハッシュチェーンによって、 データの完全性と連続性を検証します。
Remote Attestationが重要になる分野
Remote Attestationは、 多数のデバイスが遠隔で動作し、 その状態を継続的に確認する必要がある環境で 特に重要になります。
遠隔で稼働するロボットの ハードウェア・ソフトウェア状態を検証し、 システムへの接続判断などに活用できます。
機体や制御システムの状態を確認し、 遠隔サービスとの信頼関係を構築します。
車両やコンピューティングプラットフォームの 状態を遠隔から確認する仕組みに活用できます。
産業ロボット、エッジ機器、 制御装置などの状態検証に活用できます。
多数配置されたデバイスについて、 ネットワークの先から状態を検証します。
ワークロードを実行するプラットフォームが 期待する状態にあるかを確認するために利用できます。
Remote AttestationからPhysical AI Trust Infrastructureへ
Physical AIでは、 デバイスのIdentityだけでも、 Remote Attestationだけでも、 データセキュリティだけでも十分ではありません。
半導体からデバイス、データ、通信、AI、 そして現実世界の動作まで、 信頼をつないで考える必要があります。
株式会社シーズでは、 この一連のTrust Chainを支える基盤を Physical AI Trust Infrastructure として捉えています。
Hardware Root of Trustを起点として、 Machine Identityによる識別・認証と Remote Attestationによる状態検証を組み合わせ、 信頼できるDeviceからData、AI、Actionへ信頼をつなぐ ことが重要です。
まとめ|Remote Attestationは「遠隔デバイスを信頼できるか」を判断する仕組み
Remote Attestationとは、 デバイスやシステムが自身の状態に関するEvidenceを提示し、 それを評価することで、 遠隔からその状態や信頼性を検証するための仕組みです。
基本的には、 AttesterがEvidenceを生成し、 Verifierが評価してAttestation Resultsを生成し、 Relying Partyがその結果を信頼判断に利用します。
- 遠隔デバイスの状態に関するEvidenceを取得する
- EvidenceをVerifierが評価する
- 評価結果を信頼判断へ利用する
- Hardware Root of Trustによって信頼の起点を強化する
- Machine Identityと組み合わせて「誰か」と「状態」を確認する
- Device TrustからData Trustへ信頼をつなげる
Physical AIでは、 遠隔に存在するロボットやデバイスが生成した情報を AIが利用し、その判断が現実世界の動作につながります。
Remote Attestationに関するよくある質問
Remote Attestationとは何ですか?
デバイスやシステムが自身の状態に関するEvidenceを提示し、 それを評価することで、 遠隔からその状態や信頼性を検証するための仕組みです。
Remote Attestationとデバイス認証の違いは何ですか?
デバイス認証は主に 「このデバイスは何者なのか」を確認します。 Remote Attestationでは、 ハードウェアやソフトウェアの構成・状態などに関する Evidenceを評価し、 「このデバイスはどのような状態なのか」を 信頼判断につなげます。
Attesterとは何ですか?
Remote Attestationにおいて、 自身の状態に関するEvidenceを生成・提示する側です。 ロボットやエッジデバイスなどが Attesterになる場合があります。
Verifierとは何ですか?
Attesterから提示されたEvidenceを、 Reference Valuesやポリシーなどを利用して評価し、 Attestation Resultsを生成する役割です。
Evidenceとは何ですか?
Attesterの状態について、 Verifierが評価するために提示される情報です。 ハードウェアやソフトウェアの構成、 測定値などに関する情報が含まれる場合があります。
Hardware Root of Trustとはどのような関係がありますか?
Hardware Root of Trustは、 ハードウェアに根ざした信頼の起点です。 Remote Attestationでは、 Evidenceの生成や保護などを ハードウェアに根ざした信頼基盤で支えることで、 検証の信頼性を高めることができます。
TPMがなければRemote Attestationはできませんか?
Remote AttestationはTPMだけに限定された考え方ではありません。 TPMを利用する実装もありますが、 Remote Attestationの方式や利用するハードウェアセキュリティ機能は システムによって異なります。
PUFとRemote Attestationにはどのような関係がありますか?
PUFは半導体固有の物理的特性を利用し、 デバイス固有情報や暗号鍵などを ハードウェアに根ざして構築するために利用できます。 PUFだけでRemote Attestationが成立するわけではなく、 Evidenceの生成、検証、ポリシーなどを含む システムとして設計する必要があります。
なぜPhysical AIでRemote Attestationが重要なのですか?
Physical AIでは、 遠隔に存在するロボットやデバイスが生成したデータをAIが利用し、 AIの判断が現実世界の動作につながるためです。 デバイスのIdentityだけでなく、 そのデバイスがどのような状態にあるのかを 検証する仕組みが重要になります。